انتقل إلى المحتوى
كل الأعمال

متاح للتجربةمنصة تشغيل تقنية المعلوماتقراءة في دقيقة

IT Hub

مساحة عمل آمنة واحدة لطلبات الدعم وأصول الشركة والموظفين والاشتراكات وبيانات الدخول المحمية.

التقنيات
  • PHP 8.3
  • MySQL 8
  • Nginx
  • AES-256-GCM
  • Argon2id
  • Vanilla JS
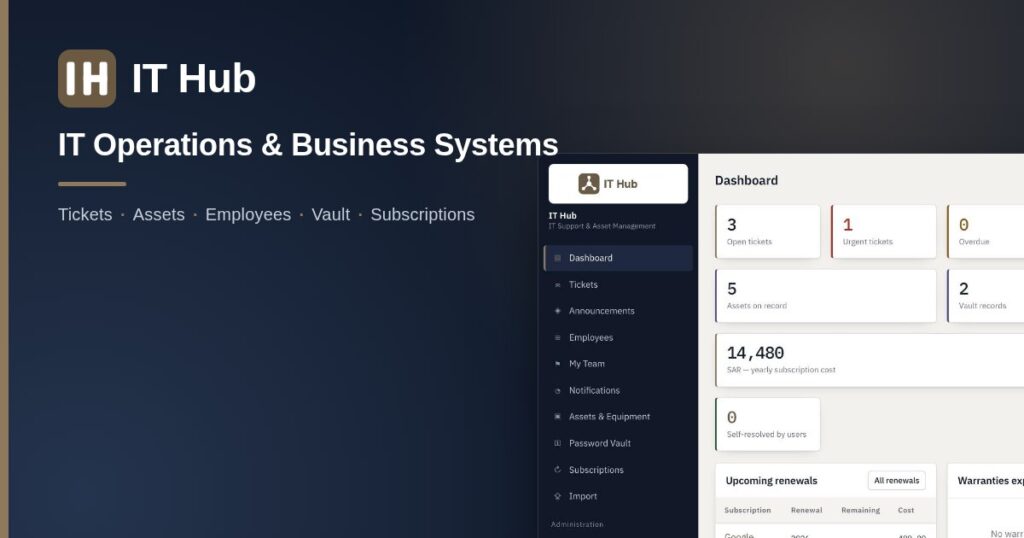
IT Hub — IT Operations and Business Systems social preview

المشكلة

كانت الطلبات تصل عبر المحادثات والبريد دون مسؤول أو حالة، والأجهزة تنتقل بين الموظفين دون سجل، وكلمات المرور المشتركة محفوظة في جداول.
الحل

بنيت مساحة عمل آمنة واحدة على الويب تشترك فيها طلبات الدعم وأصول الشركة والموظفون والاشتراكات في السجلات نفسها. تتبع الصلاحيات دور كل شخص، ويترك كل إجراء حساس أثرا في سجل التدقيق.

مساهمتي

تخطيط المنتج وتجربة المستخدم والتطوير الكامل وتعزيز الأمان والنشر على بيئة الإنتاج.

أبرز المزايا

  • التذاكر والأصول والموظفون والاشتراكات وبيانات الدخول في مساحة واحدة
  • صلاحيات حسب الدور: يرى كل شخص ما يحتاجه عمله فقط
  • خزنة مشفرة لبيانات الدخول مع سجل للوصول
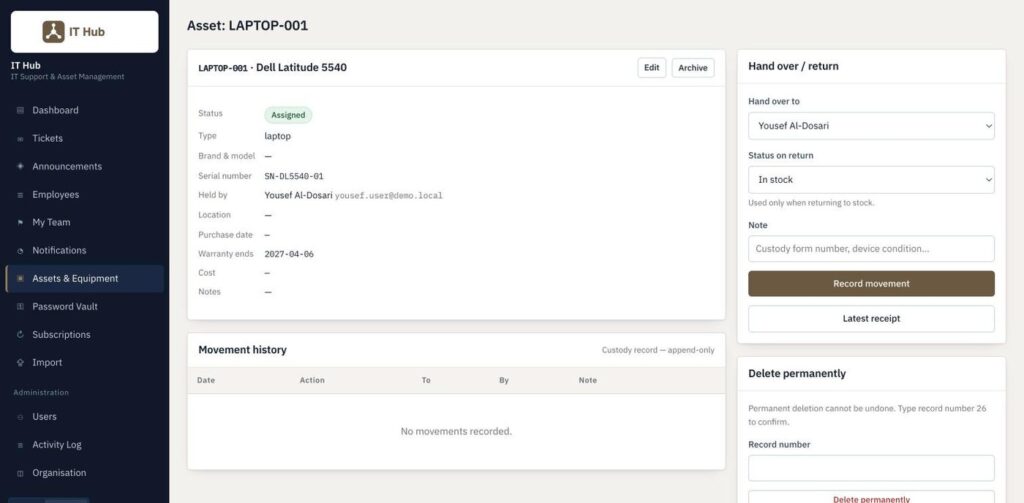
  • سجل عهدة لكل تسليم واستلام للأجهزة

النتيجة

لكل طلب مسؤول وحالة، ولكل جهاز سجل عهدة، وتظهر مواعيد التجديد قبل توقف الخدمة.

بني دون إطار عمل جاهز، ثم عزز أمنيا ونشر على بيئة الإنتاج. النسخة التجريبية تعمل ببيانات وهمية يعاد ضبطها كل ليلة.
التفاصيل التقنية ودراسة الحالة كاملةالبنية والأمان والاختبار والقرارات، لمن يريد التفاصيل.

نظرة عامة

يجمع IT Hub عمليات تقنية المعلومات اليومية في منصة آمنة واحدة، تشمل طلبات الدعم ومتابعة الأجهزة وعمليات الموظفين والاشتراكات وإدارة بيانات الدخول المحمية، مع صلاحيات واضحة وسجل للأنشطة.

التحدي التشغيلي

  • كانت الطلبات تصل عبر المحادثات والبريد، فلا مالك واحد لها ولا حالة معروفة.
  • تنتقل الأجهزة بين الموظفين بلا سجل يوضح ما لدى كل شخص.
  • بيانات الدخول المشتركة موزعة بين جداول وملاحظات خاصة.
  • لا ينتبه للتجديد إلا حين تتوقف الخدمة.
  • يحتاج المستخدمون بالعربية والإنجليزية النظام نفسه لا نظامين.

الحل

  • مساحة عمل واحدة للتذاكر والأجهزة والموظفين والاشتراكات وبيانات الدخول.
  • صلاحيات حسب الدور، فلا يرى الموظف إلا ما يحتاجه عمله.
  • خزنة مشفرة تظهر السر عند الطلب فقط، مع سجل وصول كامل.
  • سجل عهدة يوثق كل تسليم واسترجاع للأجهزة.
  • واجهة بلغتين مبنية من الأساس، لا ترجمة أضيفت لاحقا.

دوري

تخطيط المنتج، وبناء تجربة الاستخدام، والتطوير الكامل، ودعم العربية والإنجليزية، وتعزيز الحماية، وتجهيز النسخة التجريبية، والنشر على بيئة الإنتاج.

الوحدات الأساسية

ثماني وحدات، كل واحدة مفيدة وحدها وأقوى مع غيرها.

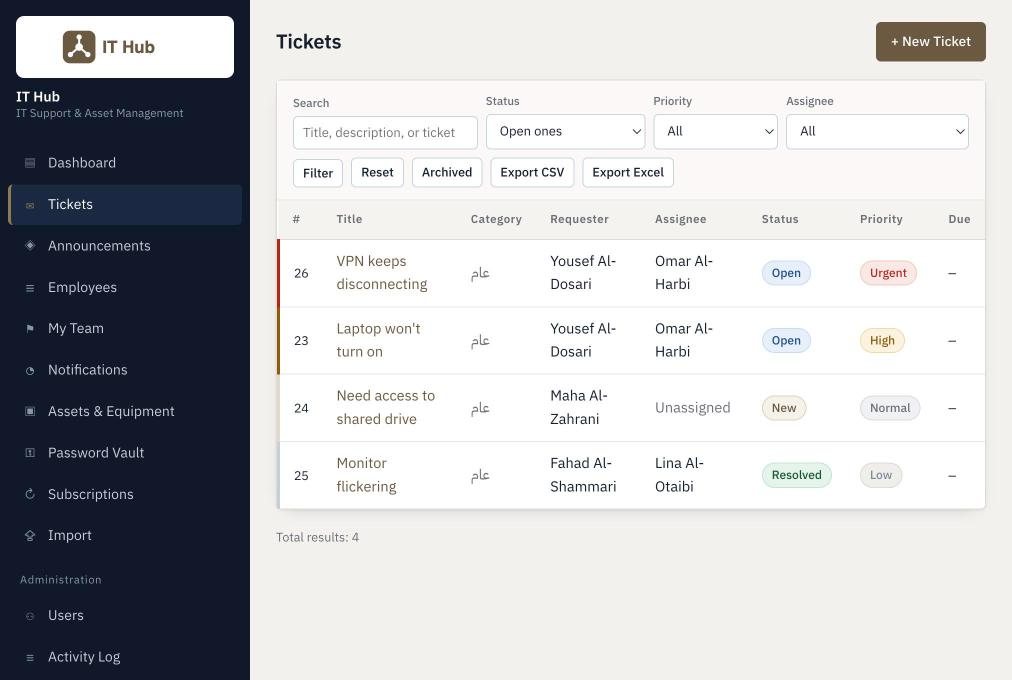
  • IT Support Tickets — الأولويات والإسناد والردود والملاحظات الداخلية والمرفقات.
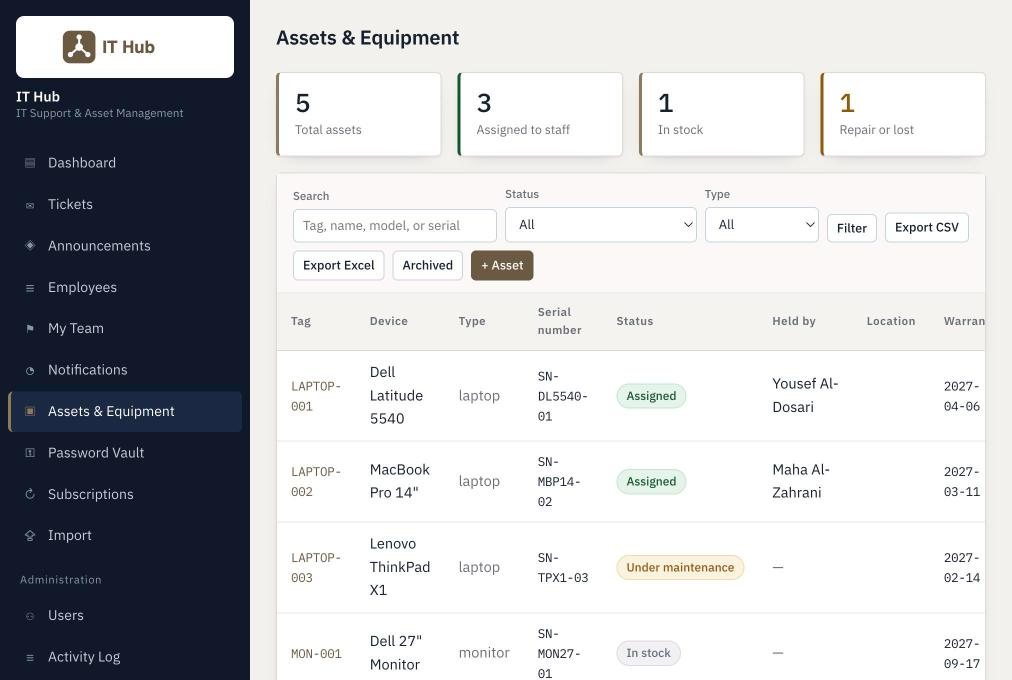
  • Asset Management — الأرقام التسلسلية وتواريخ الضمان وسجل عهدة يضاف إليه ولا يعدل.
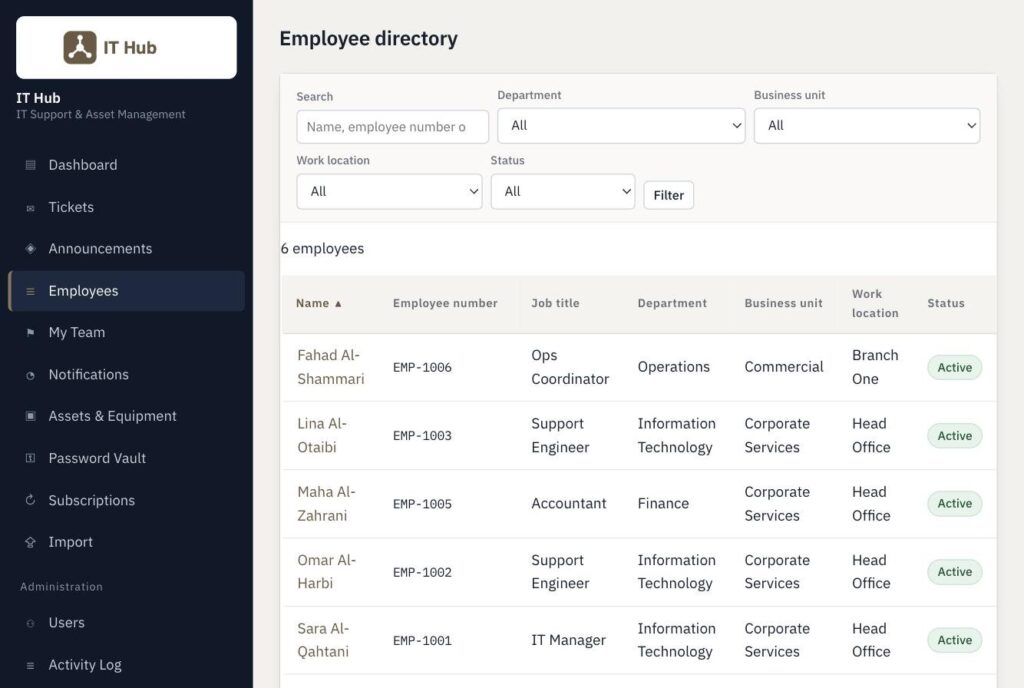
  • Employee Operations — دليل قابل للبحث يضم الأقسام ووحدات العمل والمواقع.
  • Team & Role Management — أدوار المدير وفني الدعم والموظف، لكل منها صلاحيات مختلفة.
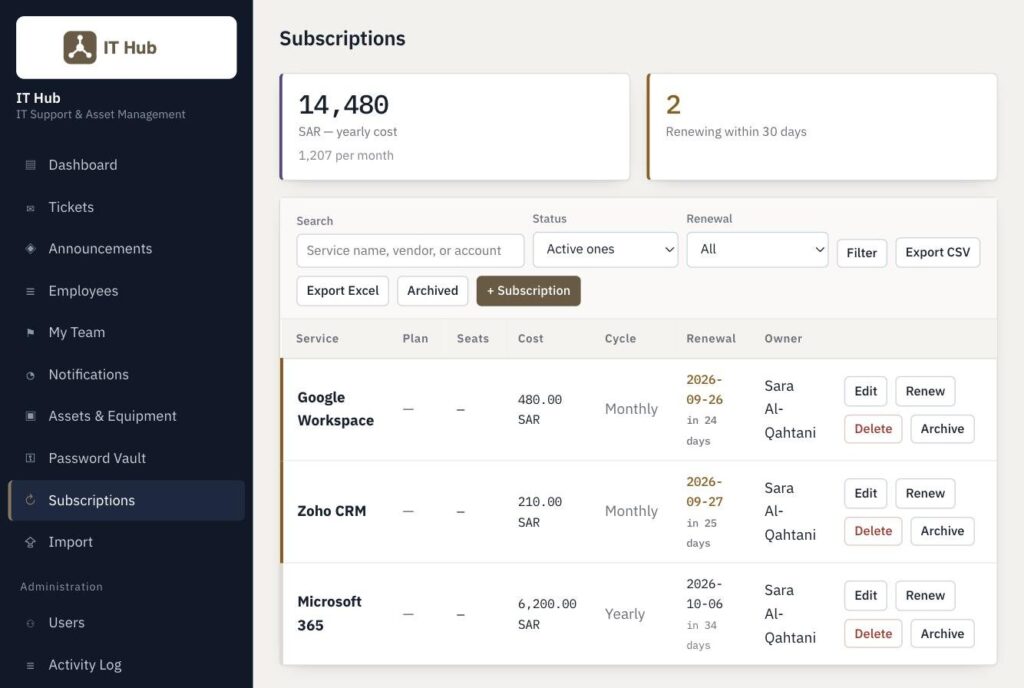
  • Subscription Tracking — تواريخ التجديد والتكلفة بكل عملة والتجديد بنقرة واحدة.
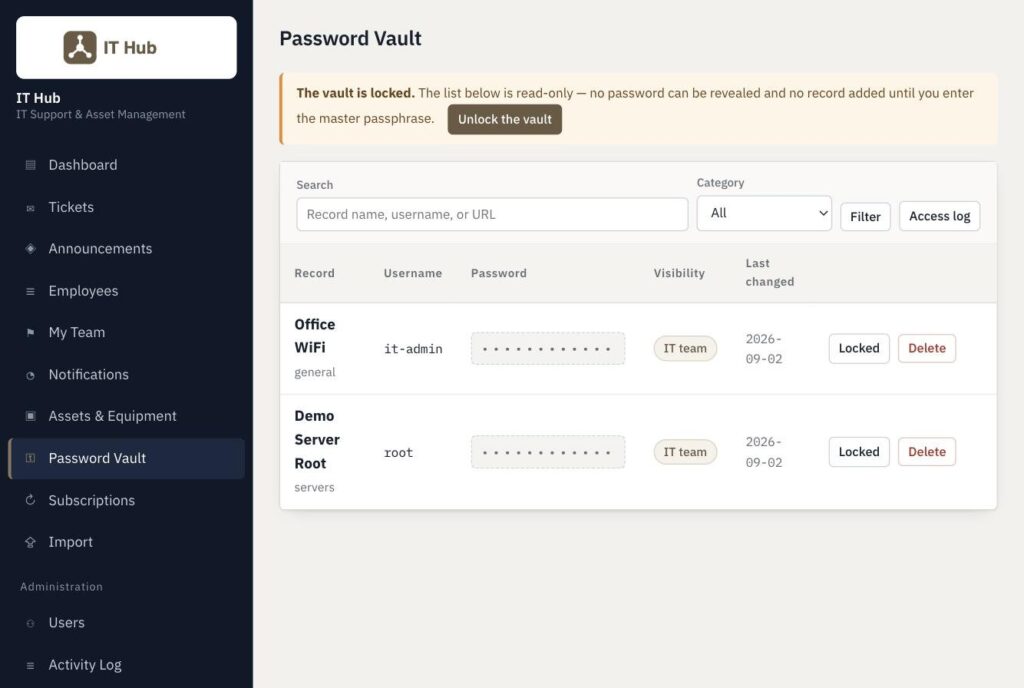
  • Encrypted Credentials Vault — تخزين بمعيار AES-256-GCM، وفتح بعاملين، وإظهار عند الطلب.
  • Activity & Audit History — من فعل ماذا ومتى، بما في ذلك كل عملية إظهار لبيانات الدخول.
  • Arabic & English Interface — تخطيط كامل من اليمين إلى اليسار، لا انعكاس أضيف لاحقا.

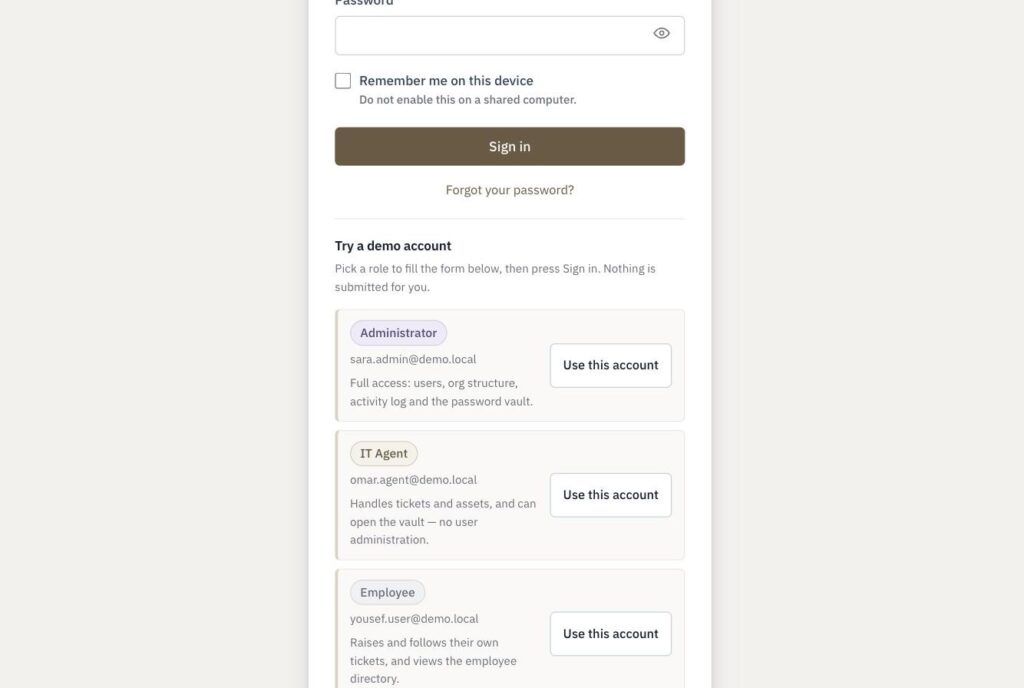
تجربة حسب الدور

النظام نفسه يعرض واجهة مختلفة لكل دور — جرب الأدوار الثلاثة في النسخة التجريبية.

مدير النظام

صلاحية كاملة: المستخدمون والهيكل التنظيمي وسجل النشاط والاشتراكات وخزنة بيانات الدخول.

فني دعم

يعالج التذاكر وعهدة الأجهزة ويفتح الخزنة — دون إدارة المستخدمين.

موظف

ينشئ طلباته ويتابعها ويتصفح دليل الموظفين. والخزنة لا تظهر له إطلاقا.

الحماية والخصوصية

  • تشفر بيانات الدخول بمعيار AES-256-GCM، ويشتق مفتاح الخزنة من عبارة مرور رئيسية لا تحفظ إطلاقا.
  • يتطلب فتح الخزنة عاملين: كلمة مرور الحساب وعبارة المرور الرئيسية.
  • تسجل كل عملية إظهار في سجل وصول يستطيع المديرون مراجعته.
  • استعلامات مجهزة في كل مكان، وحماية CSRF لكل طلب يغير الحالة، وتجزئة لكلمات المرور مع إعادة تجزئة تلقائية.
  • ترويسات Content-Security-Policy وHSTS وPermissions-Policy تضبط عند الحافة، وترسل كل واحدة مرة واحدة.
  • تقييد محاولات الدخول لكل حساب ولكل عنوان، مع مدة إيقاف ثابتة.

كيف تبقى النسخة التجريبية آمنة

النسخة التجريبية نظام حقيقي يعمل بالكامل — مع حواجز أمان.

  • كل السجلات من نسج الخيال. لا توجد فيها أي بيانات حقيقية لجهة عمل أو موظف أو عميل أو تشغيل.
  • يمكنك إنشاء التذاكر والأصول والاشتراكات وتعديلها بحرية.
  • أما الإجراءات المدمرة — حذف السجلات وتغيير كلمات المرور وإرسال الدعوات — فهي محجوبة وتسجل بدلا من تنفيذها.
  • تعاد قاعدة البيانات إلى حالة تجريبية نظيفة تلقائيا كل ليلة، لتبقى النسخة التجريبية صالحة للعرض دائما.

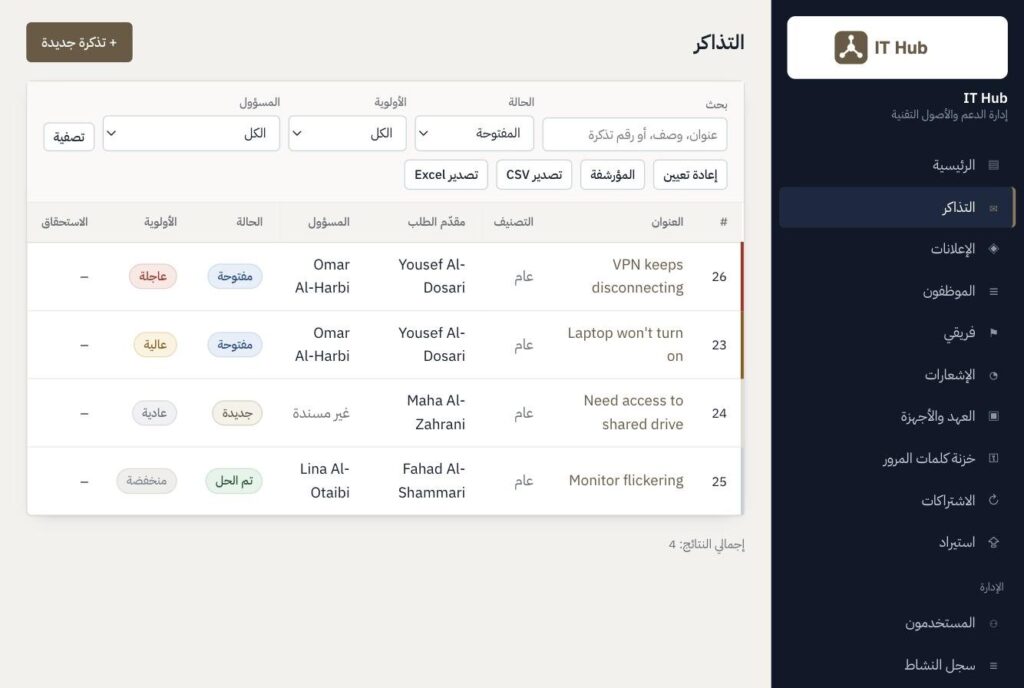
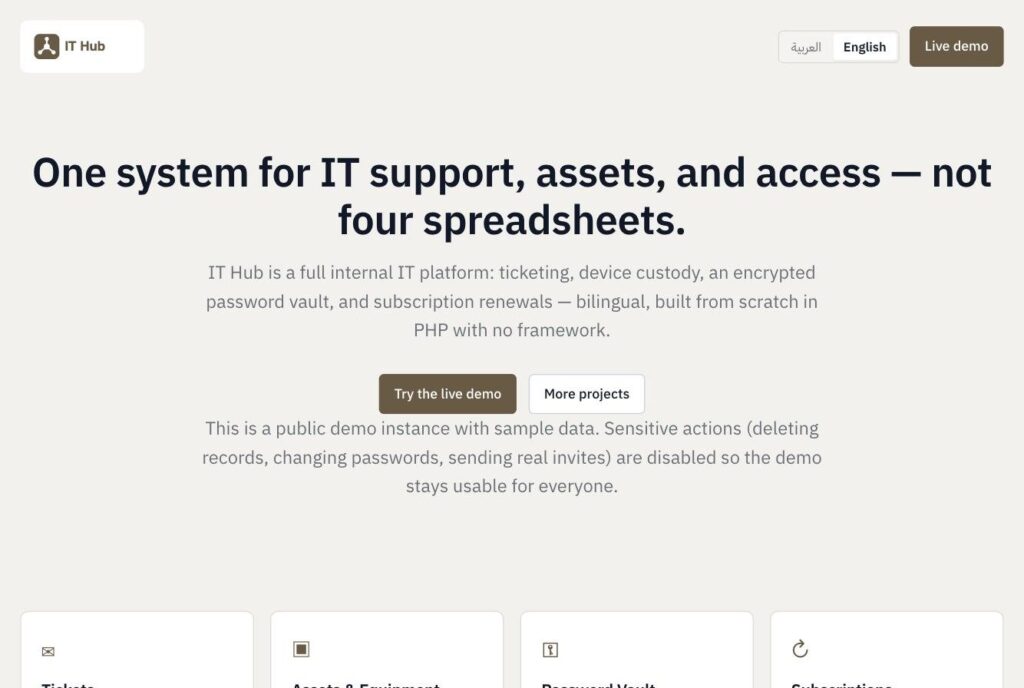
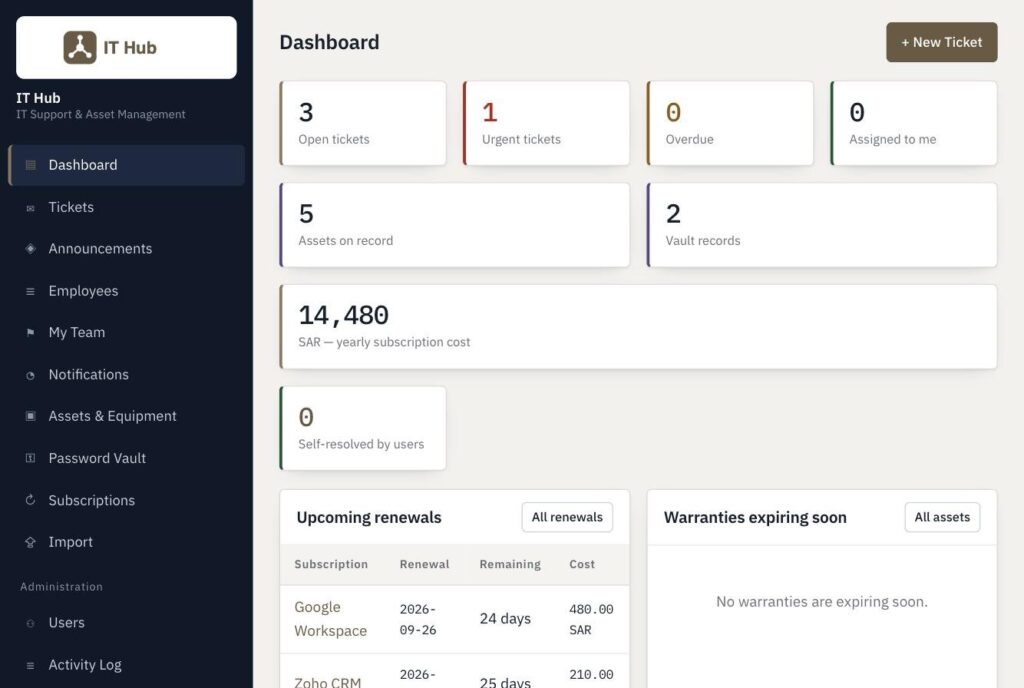
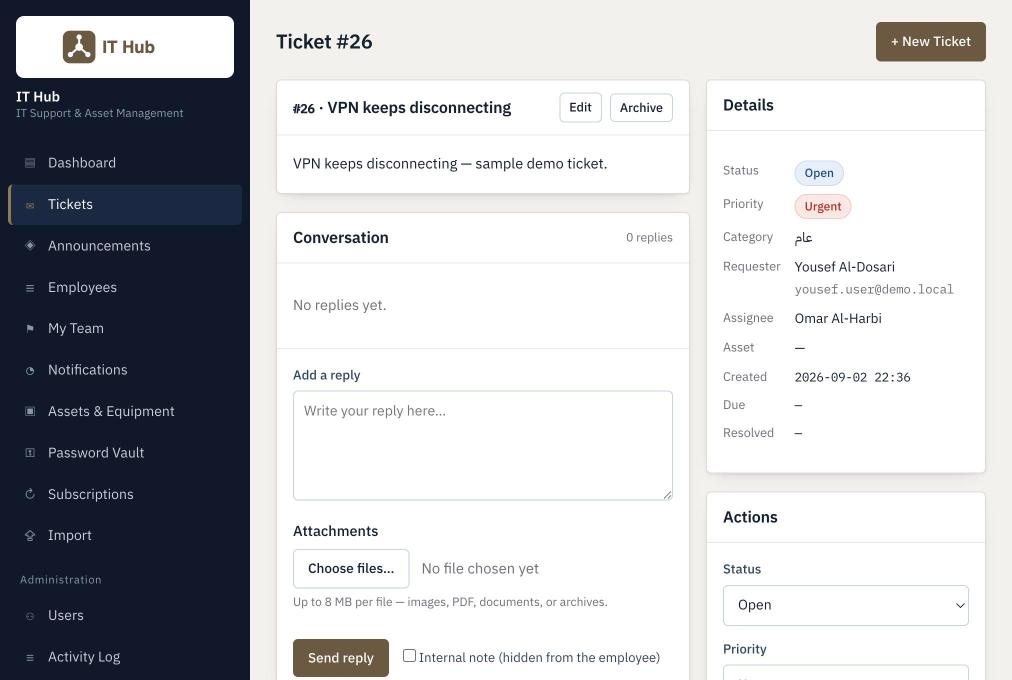
لقطات من الواجهة

ملتقطة من النسخة التجريبية المباشرة. كل الأسماء والأجهزة والسجلات وهمية.

التقنيات والتنفيذ

بني من الصفر بلا إطار عمل، ثم جرى تعزيز حمايته ونشره على بيئة الإنتاج.

التقنيات
  • PHP 8.3
  • MySQL 8
  • No framework
  • nginx
  • AES-256-GCM
  • Argon2id
  • Vanilla JS
  • CSS design tokens
  • Arabic / English i18n
  • Automated test suites

أهم الدروس

  • ثنائية اللغة قرار بنيوي. فإضافة الاتجاه من اليمين إلى اليسار لاحقا أكلف بكثير من التصميم له من اليوم الأول.
  • سجل التدقيق ميزة بحد ذاته. فالناس يثقون بخزنة بيانات الدخول لأنها تسجل من اطلع، لا لأنها تعد بأن أحدا لم يفعل.
  • النسخة التجريبية العامة تحتاج نموذج أمان خاصا بها. فالقراءة فقط كانت ستجعلها بلا فائدة، لذلك وضعت الحواجز على الإجراءات المدمرة.
  • العمل دون إطار عمل أبقى الاعتماديات قليلة والسلوك سهل التتبع.